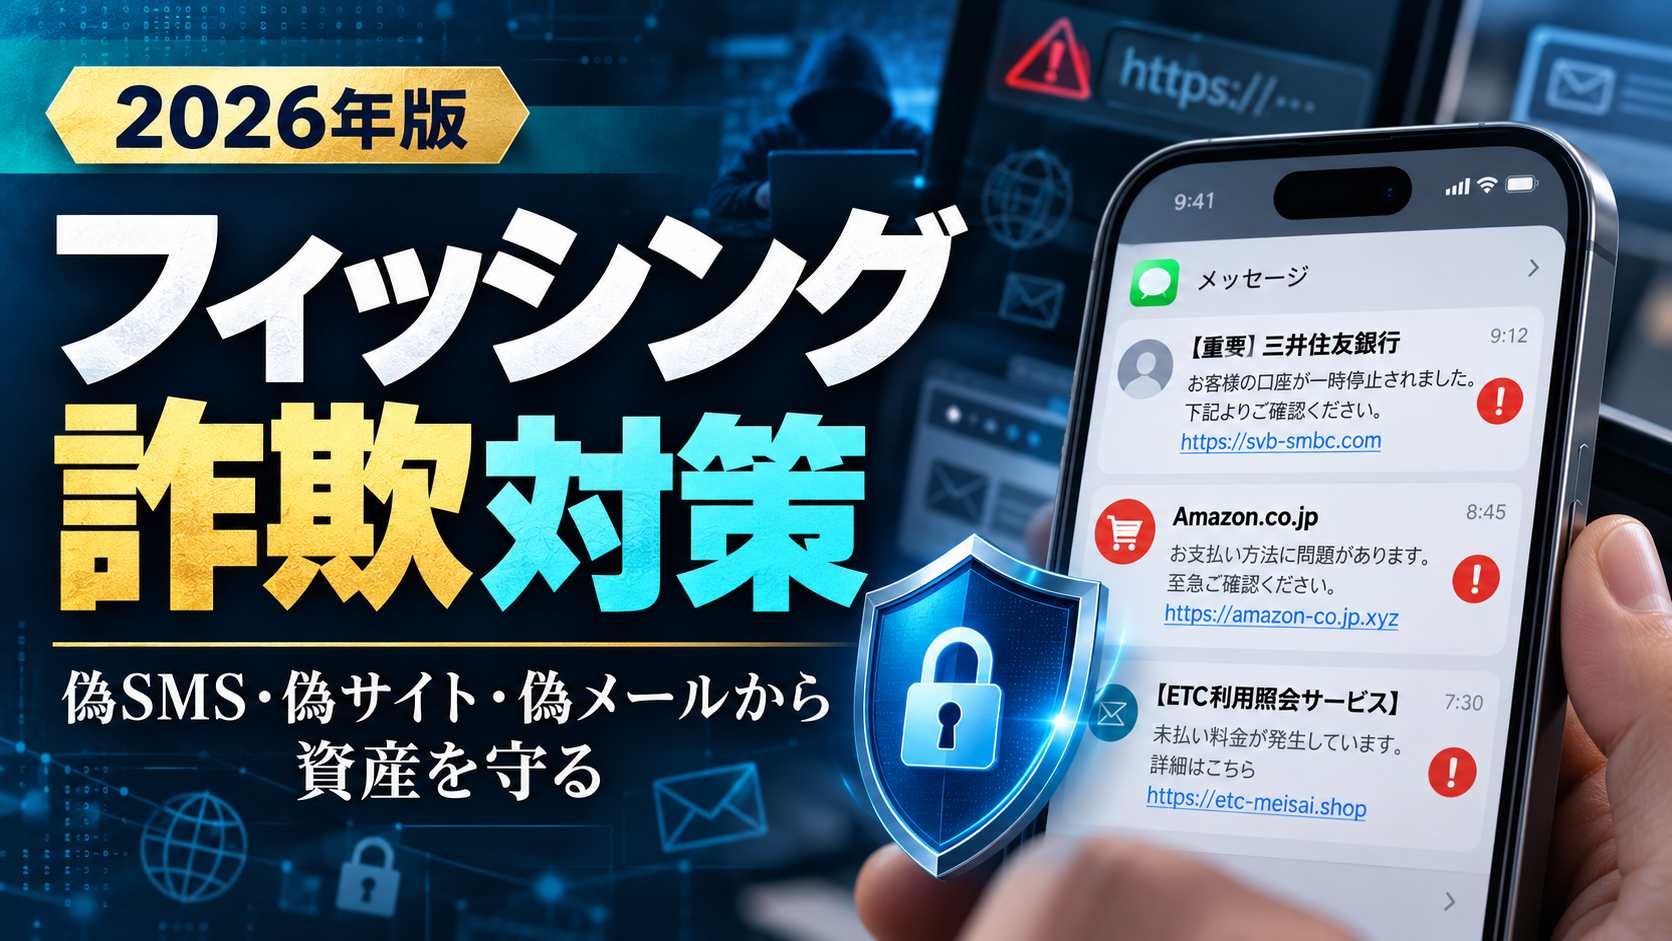
「口座が停止されます」「不正アクセスを検知しました」「至急本人確認してください」――こうしたメールやSMSから偽サイトへ誘導し、ID・パスワードやカード情報を盗むフィッシング詐欺は、証券口座・ネット銀行・クレジットカードを使う人にとって身近なリスクです。
金融庁は2026年9月時点でも、証券会社等を装った偽サイトによる不正アクセス・不正取引への注意を呼びかけています。また、警察庁もメールやSMSのリンクを安易にクリックせず、公式サイトのブックマークや公式アプリからアクセスするよう案内しています。
先に結論|メール・SMSのリンクからログインしない
最も基本的で効果の高い対策は、メールやSMSに記載されたリンクから金融サービスへログインしないことです。
銀行、証券会社、カード会社、宅配会社などを名乗るメッセージが本物に見えても、リンク先が偽サイトである可能性があります。普段使うサービスは、公式URLをブックマークしておき、ブックマークや公式アプリからアクセスする習慣をつけます。
フィッシング詐欺でよくある手口
- 「不正アクセスを検知した」と不安をあおる
- 「利用停止」「本人確認」「支払い失敗」など緊急性を強調する
- 銀行や証券会社そっくりのログイン画面へ誘導する
- SMSの不在通知や荷物追跡を装う
- 検索広告から偽サイトへ誘導する
- ID・パスワードだけでなく、ワンタイムパスワードやカード番号まで入力させる
送信元の名称やメールアドレスも偽装できるため、「見た目が本物らしい」だけでは判断できません。
証券・銀行・カードを守る7つの対策
1. 公式URLをブックマークする
証券会社や銀行は、検索結果やメールからではなく、事前に登録した公式URLからアクセスします。スマートフォンでは公式アプリを使う方法も有効です。
2. パスキー・多要素認証を有効にする
金融庁は、フィッシングに耐性のある多要素認証の利用を推奨しています。利用中の証券会社や銀行でパスキー認証などが提供されている場合は、できるだけ早く有効にします。
3. パスワードを使い回さない
1つのサービスからID・パスワードが漏れると、同じ組み合わせを使っている別サービスまで不正ログインされる可能性があります。金融サービスごとに異なるパスワードを設定します。
4. ログイン・取引・出金通知をONにする
身に覚えのないログインや出金に早く気づくため、通知機能がある場合は有効にしておきます。
5. OS・ブラウザ・アプリを最新にする
パソコンやスマートフォンのOS、ブラウザ、金融機関アプリは最新状態を保ちます。古いソフトウェアの脆弱性を放置しないことが重要です。
6. 不審なSMS・メールはリンクを開かず削除する
「今すぐ」「24時間以内」「利用停止」など急がせる文面でも、その場で操作しないことが大切です。必要なら公式サイトや公式窓口から事実確認します。
7. セキュリティ製品を補助的に使う
偽サイトや詐欺メッセージ対策を補助する方法として、セキュリティ製品を利用する選択肢があります。ただし、製品を入れるだけで被害を完全に防げるわけではありません。公式URL利用、多要素認証、通知機能などと組み合わせて使います。
フィッシング・詐欺対策を強化したい人へ
メール・SMS・Webサイト経由の詐欺対策を重点的に強化したい場合は、トレンドマイクロの「詐欺バスター」という選択肢があります。
トレンドマイクロ 詐欺バスター 1年3台版
フィッシング、偽サイト、SMS・メール詐欺への対策を重視する記事向けの補助CTAです。

【広告】トレンドマイクロ公式オンラインショップへのリンクです。
【広告】上記にはトレンドマイクロ公式オンラインショップへのアフィリエイトリンクを含みます。対象製品の新規購入が成果対象となる場合があります。
「入力してしまった」場合にすること
偽サイトにID・パスワードやカード情報を入力してしまった場合は、放置せず早めに対応します。
- 該当サービスのパスワードをすぐ変更する
- 同じパスワードを使っている他サービスも変更する
- 証券会社・銀行・カード会社へ連絡する
- 不審な取引・出金・カード利用がないか確認する
- 端末に不審なアプリを入れた場合は削除し、必要に応じて端末を確認する
- 被害が発生している場合は警察へ相談する
証券口座を使う人は特に注意
証券口座では、ログイン情報を盗まれた後に第三者が不正取引を行う被害が問題になっています。証券会社が提供するログイン時・取引時・出金時の認証、出金先変更時の確認、通知サービスなどを可能な限り有効にします。
より広い不正ログイン対策は、こちらの記事で整理しています。
→ 証券・銀行口座の不正ログイン対策|複数口座を使う人のセキュリティ対策【2026年版】
まとめ
フィッシング対策で最も重要なのは、「怪しいメッセージを見抜く能力」だけに頼らず、メールやSMSのリンクからログインしない仕組みを作ることです。
- 公式URLをブックマークする
- 公式アプリを使う
- パスキー・多要素認証を有効にする
- パスワードを使い回さない
- ログイン・取引通知を有効にする
- OS・アプリを最新にする
- 必要に応じてセキュリティ製品を補助的に使う
参考情報
関連記事
※本記事にはアフィリエイト広告を含みます。セキュリティ製品はフィッシングや不正アクセス被害を完全に防止するものではありません。各サービスが提供する認証・通知機能と組み合わせてご利用ください。